先に結論から。QRコードを読んだら、すぐに開かずに「行き先」を見てください。スマホのカメラは読み取った直後にリンク先を小さく表示します。そこに出るドメイン(tozji.com のような部分)が、知っているサービスのものか。それだけで、偽サイトへ誘う手口のかなりの部分は避けられます。この記事では、実際にあった手口と、開く前に見る3つのポイントをまとめます。
QRコードの何が狙われるのか
QRコードは、文字(多くはウェブサイトのアドレス)を模様にしたものです。見た目からは中身が分かりません。文字のリンクなら「怪しいアドレスだな」と気づけますが、QRコードはその判断ができないまま読んでしまいます。
もう一つ、メールに貼られたQRコードは、迷惑メールを見分ける仕組みをすり抜けやすい面があります。文字のリンクは機械的に調べられますが、画像の中の模様は見落とされやすいからです。読み取ったスマホの小さな画面では、アドレスの細かい違いにも気づきにくくなります。詐欺をする側から見ると、都合のよい入り口というわけです。この手口は「クイッシング(QRコード+フィッシング)」と呼ばれています。
実際にあった手口
メールのQRコード。2024年8月、フィッシング対策協議会が緊急情報を出しました。「【重要】不正利用監視通知」という件名でクレジットカード会社をかたるメールにQRコードが貼られ、読み取ると偽のログイン画面に誘導される。行き先には短縮URLや、見慣れない .buzz や .top といったドメインが使われていました。入力させようとしていたのは、会員番号、パスワード、カード番号、有効期限、セキュリティコードです。
貼り替えられたシール。海外では、駐車場の精算機やシェア自転車に貼られた支払い用のQRコードの上に、偽のQRコードのシールを重ねる手口が報告されています。読み取ると本物そっくりの支払い画面が出て、カード情報を入力させる。飲食店のメニューや、玄関に置かれた荷物の不在通知のQRコードでも同じ手口があります。
人が誘導する。「機械が壊れているので、こちらのQRコードで払ってください」と作業員を装って近づく手口も報告されています。QRコードそのものは何も悪くないのに、周りの状況で信じてしまう例です。
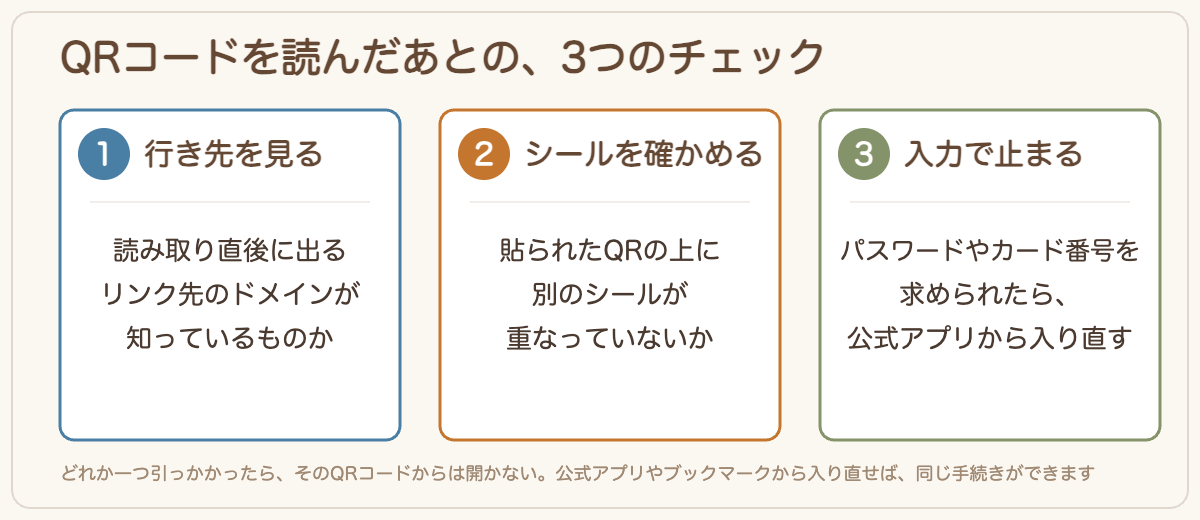
開く前に見る、3つのポイント
1. 行き先のドメインを見る。スマホのカメラでQRコードを読むと、画面にリンク先が表示されます。すぐタップせず、そこに出ているドメインを見てください。知っているサービスの名前と少しでも違う、bit.ly などの短縮URLで本当の行き先が分からない、.buzz や .top など見慣れない終わり方をしている。そういうときは、そのQRコードからは開かないのが安全です。
2. シールが貼られていないか見る。お店や機械に貼られたQRコードは、読む前に指で触ってみてください。上に別のシールが重なっていたり、端がめくれていたり、印刷の質だけ違っていたりしたら、貼り替えの可能性があります。店の人に確かめるか、店の公式アプリから払うほうが確実です。
3. 入力を求められたら、いったん止まる。QRコードから開いた画面で、パスワードやカード番号を求められたら、そこで手を止めます。本当にそのサービスの用事なら、公式アプリやブックマークから入り直しても同じ手続きができます。メールやQRコードから入った画面には、大事なものを入力しない。これがいちばん効きます。
パソコンで確かめるなら
資料やメールのQRコードをパソコンで見ているときは、道具箱のQRコード読み取りツールが使えます。QRコードの部分をスクリーンショットで撮って貼り付けると、中身を文字で表示します。読み取った先を勝手に開かず、行き先のドメインを太字で示し、短縮URLや http:// のアドレスには注意書きを出します。開くかどうかは、見てから決められます。
まとめ
- QRコードは中身が見えない。読んだら、まず行き先のドメインを見る
- 短縮URLや見慣れないドメインなら、そのQRコードからは開かない
- お店や機械のQRコードは、シールの貼り替えがないか触って確かめる
- QRコードから開いた画面には、パスワードやカード番号を入力しない。公式アプリやブックマークから入り直す
QRコードそのものは便利な道具です(日本生まれの規格でもあります)。自分で作るのも簡単です。だからこそ、読んだあとの一呼吸だけ、習慣にしておきたいところです。
出典:フィッシング対策協議会「QR コードから誘導するフィッシング」(2024年8月28日)/トレンドマイクロ「QRコードを悪用した詐欺手口と対策を解説」(2022年9月28日)/McAfee「クイッシング (QR コード詐欺) とは何か」(2026年4月13日)(いずれも2026年9月7日時点)